Kako se proširio veliki hakerski napad koji je zahvatio BBC, Ikeu i Zoom? Ciljali kartice, kriptovalute i ranjive iPhone
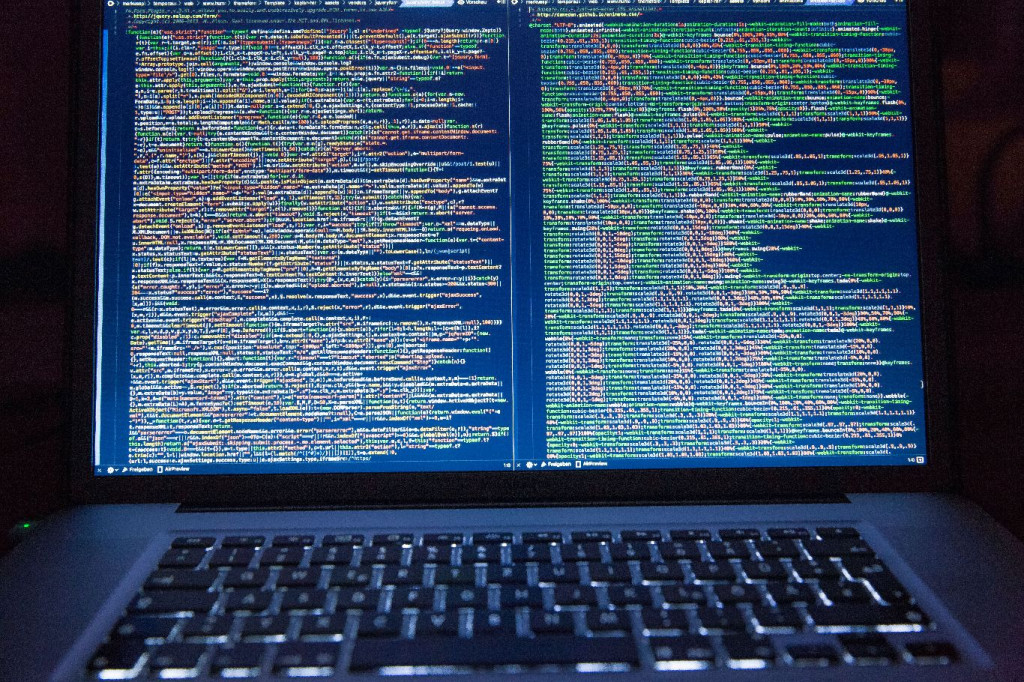
Posjetitelji internetskih stranica nekih od najpoznatijih svjetskih brendova bili su izloženi zlonamjernom kodu kojim su napadači pokušavali ukrasti podatke platnih kartica, preusmjeriti uplate kriptovaluta i napasti ranjive Appleove uređaje. Napad se 16. studenoga proširio preko Optimizelyja, vanjskog servisa koji brojne tvrtke koriste na svojim stranicama.
Sigurnosni istraživač Scott Helme i njegov tim iz tvrtke Report URI pronašli su 188 zaraženih JavaScript datoteka povezanih sa 178 organizacija. Među njima su BBC, CNN, Zoom, IKEA, Salesforce, GitLab, Equifax i Air France-KLM. Broj zahvaćenih organizacija mogao bi biti i veći jer istraživači nisu mogli provjeriti sve postojeće datoteke.
Jedan propust otvorio put do brojnih stranica
Optimizely služi za testiranje različitih verzija internetskih stranica i prilagođavanje sadržaja posjetiteljima. Kako bi takav alat radio, stranice u pregledniku posjetitelja učitavaju njegov programski kod.
Prema početnom izvješću koje je Optimizely objavio 17. studenoga, napadač je iskoristio ranjivost u postupku otvaranja računa. Propust mu je omogućio da se lažno predstavlja kao korisnik s administratorskim ovlastima i ubacuje kod u projekte pojedinih klijenata. Tvrtka navodi da pritom nisu ukradene ni korištene korisničke lozinke.
Izmijenjeni kod zatim se distribuirao preko legitimne Optimizelyjeve mreže, s izvora kojem su zahvaćene stranice već vjerovale. Napadač je tako preko jednog dobavljača mogao dosegnuti posjetitelje brojnih drugih stranica.
Riječ je o napadu kroz dobavni lanac, u kojem slabost vanjskog servisa postaje put do korisnika njegovih klijenata. Takav napad može izložiti posjetitelje opasnosti i bez provale u vlastite poslužitelje svake pojedine tvrtke.
Preusmjeravanje uplata i krađa kartičnih podataka
Jedna od funkcija zlonamjernog koda bila je zamjena adresa kriptonovčanika adresama napadača. Korisnik bi, primjerice, kopirao adresu za uplatu, a pri lijepljenju dobio izmijenjeni podatak i riskirao slanje novca pogrešnom primatelju.
Kod je pokušavao prikupiti i podatke platnih kartica unesene u obrasce na zahvaćenim stranicama. Optimizely u svojem izvješću navodi da kartični podaci uneseni u izdvojene, ugrađene obrasce pružatelja plaćanja, poput Stripea ili Adyena, nisu bili dostupni tom kodu.
Report URI opisao je i krađu dostupnih kolačića preglednika te snimaka sadržaja stranice. Na iPhoneima i iPadima kod je pokušavao isporučiti alate Coruna i DarkSword, namijenjene iskorištavanju sigurnosnih ranjivosti.
Apple je Reutersu naveo da su ranjivosti na koje se napad oslanjao već bile popravljene te da su korisnici s ažuriranim softverom bili zaštićeni od tog iskorištavanja.
Što znači popis zahvaćenih tvrtki
Popis organizacija ne znači da su svi njihovi servisi bili zahvaćeni niti da je svaki posjetitelj pretrpio krađu podataka. Kod IKEA-e istraživači konkretno navode poddomenu za projektiranje doma, client.home-design.ikea.com.
Zoom je Reutersu potvrdio da je preventivno isključio Optimizely u svojim produkcijskim okruženjima te da dotad nije utvrdio utjecaj na podatke korisnika. IKEA je navela da istražuje incident.
Kod uklonjen, ukupan opseg štete još nije poznat
Optimizely navodi da je ranjivost zatvorio 16. studenoga i da je zlonamjerni kod iz svih zahvaćenih projekata uklonjen do 23.24 sata prema vremenu u BiH. Poduzete su i mjere za zaštitu zahvaćenih računa, a istraga se nastavlja uz pomoć vanjskih stručnjaka.
Report URI potvrdio je transakcije kriptovaluta prema novčanicima napadača. Međutim, broj ukradenih kartičnih podataka, kolačića i uspješno napadnutih uređaja još nije utvrđen.
Korisnicima koji su 16. studenoga posjećivali zahvaćene stranice istraživači preporučuju ažuriranje iPhonea i iPada, provjeru odredišnih adresa tadašnjih uplata kriptovaluta te praćenje kartičnih transakcija ako su unosili podatke za plaćanje.

Ljubuški: Zbog zamućenja vode Parkovi preporučuju prokuhavanje
Potrošačima ljubuškog vodovoda JP Parkovi preporučuje da vodu prije uporabe prokuhaju zbog zamućenja nakon obilne kiše. Ki…
BiH večeras protiv Rumunjske u Zenici, osam igrača pod prijetnjom suspenzije
Nogometna reprezentacija Bosne i Hercegovine večeras od 20.45 sati na stadionu Bilino polje u Zenici dočekuje Rumunjsku u posljednjem kolu skupine B4…

Prije godinu dana u Mostaru je ubijena Aldina Jahić
Aldina Jahić imala je 32 godine kada je 16. studenoga 2025. ubijena u Mostaru. Godinu dana poslije, njezina obitelj i prijatelji prvu godi&scaron…

Microsoft objasnio pad sustava koji je pogodio milijune korisnika
Bolničko osoblje vraćalo se papirnatim evidencijama, policija je imala poteškoća s internetskim prijavama, a milijuni korisnika nisu mogli…
Kako odabrati Samsung televizor za svoj način života
Već dva desetljeća više ljudi diljem svijeta bira Samsung nego bilo koju drugu marku televizora. Uz najširu ponudu do sada, pitanje vi…
Legendarna igra ponovno zaludjela igrače: Blizzard potvrdio povijesni uspjeh
World of Warcraft: Forever ostvario je najveće lansiranje u povijesti World of Warcrafta prema broju istodobno aktivnih igrača, objavio je Blizzard.…